制度辉达有,等保报告也有,数据分类分级也做了,但真到《网络数据安全风险评估办法》8月20日施行、要交第一份年度评估报告的时候——没人牵头,没人签字,没人写得出那份经得起监管翻的报告。 这不是某一家公司的问题,是整个行业的人力断层。 一、为什么 DSA 突然变成“机构硬通货” 先说第三方评估机构。按 GB/T 45389-2025《数据安全技术 数据安全评估机构能力要求》,申请数据安全风险评估服务认证时,评估团队里不少于 10 人要持有数据安全、数据安全评估、信息安全等相关资质证书,而且单项评估还要配齐项目负责人、技术负责人和评估员。 翻译成大白话: • 机构想接评估项目 → 得有持证团队撑门面; • 想申 CCRC 数据安全风险评估服务认证 → 人员配置是审核重点; • 投金融、政务、医疗的标 → 团队持证情况常常直接进评分表。 而 CCRC-DSA 数据安全评估师,就是这批证书里最贴“评估”两个字的一张。 它由中国网络安全审查认证和市场监管大数据中心发证,依据 GB/T 42446 开展能力评价,面向的就是干这四件事的人:数据安全检测、风险评估、数据出境评估、咨询服务。 它不是普法课合格证,而是证明你“能跑完一次完整评估、能出一份像样报告”的能力证。 二、甲方企业也一样慌 《办法》落地后,重要数据处理者每年一次全面评估,业务发生重大变化还要补专项。报告不是安全部写个 PPT 就行——按监管要求,评估责任要落到具体负责人头上。 我见过的典型缺口有三种: • 合规部:会写制度,不会做资产识别和风险评价; • 安全部:懂防护,但对照 GB/T 45577 口径容易漏项; • 管理层:要交报告时发现“全公司找不到一个能签字的人”。 这时候团队里有一个 DSA 持证人员,价值就非常直接:能牵头摸底、能对接外部评估机构、能把几百项评估点翻译成整改清单。
 三、学完到底能干啥(不画饼版)
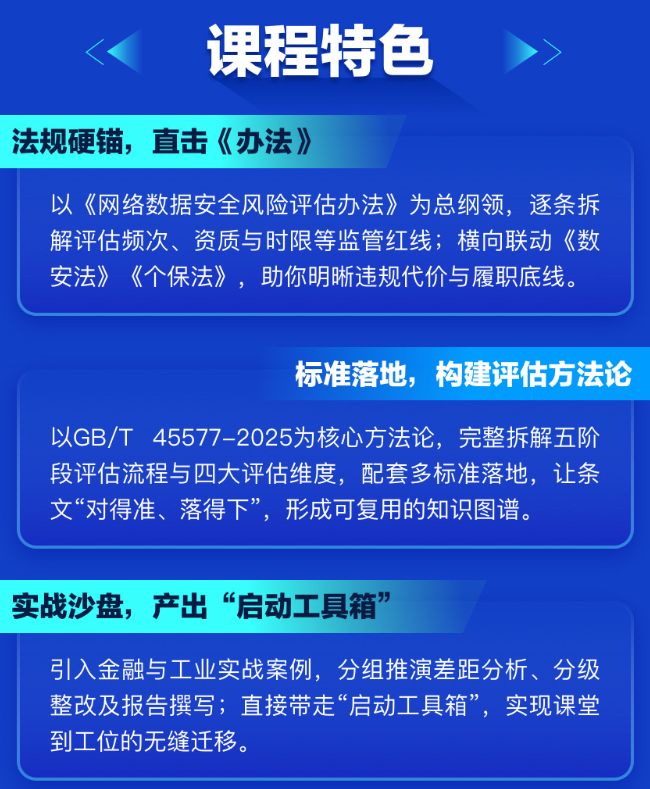
课程围绕真实评估场景走,核心就四条线:
① 法规标准线
《数据安全法》、《网络数据安全风险评估办法》、GB/T 41479、分类分级、重要数据识别。
② 流程线
准备 → 调研 → 识别 → 分析评价 → 总结,五阶段走完,不靠拍脑袋。
③ 场景线
收集、存储、传输、使用、提供、公开、删除——全链路风险点挨个拆。
④ 出境与认证线
数据出境走申报还是认证、DSM 审核怎么准备、评估报告怎么写才像“评估”而不是“工作总结”。
学完不一定马上当项目负责人,但至少不用在报告上签字时心里发虚。
四、谁该趁十月班拿下
我一般建议四类人优先报:
1.
企业信息安全、合规、内控、数据治理岗,未来要接评估负责人或项目成员角色;
2.
金融、电信、医疗、能源、政务平台、大型互联网等高频涉重要数据的行业人员;
3.
第三方安全服务、咨询、律所合规团队,需要扩充可投标、可驻场、可签字的评估人力;
4.
想从等保、内审、运维、法务转向数据合规的人——DSA 比单纯听法规课更接近“上岗能力”。
五、十月班时间刚好卡在窗口期
10月31日、11月1日、11月7日、11月8日
考试
11月9日
两个周末集中学,在职也不至于太撕裂。年底前拿证,明年企业做年度评估、机构做认证申报都能用上。
对个人来说,这是数据合规赛道里辨识度很高的一张证,转岗、加薪、投标人员资质都好使。
对企业来说,别等年底项目堆一起再凑人——一次送 2~3 个,两三期下来 10 人团队就齐了。
六、马老师一句实在话
8·20 之后,数据安全的岗位逻辑变了:
以前是“有人懂安全就行”,现在是“得有持证的人能评估、能签字、能兜底”。
DSA 不是万能证,但它是当前最对口的那张船票。
招生顾问:马老师
电话/微信:13391509126
十月班名额、团报折扣、考试答疑,直接打给我比反复刷推文快得多。
CCRC #数据安全评估师 #DSA #数据安全风险评估 #持证上岗